Ocena ryzyka przy każdej luce
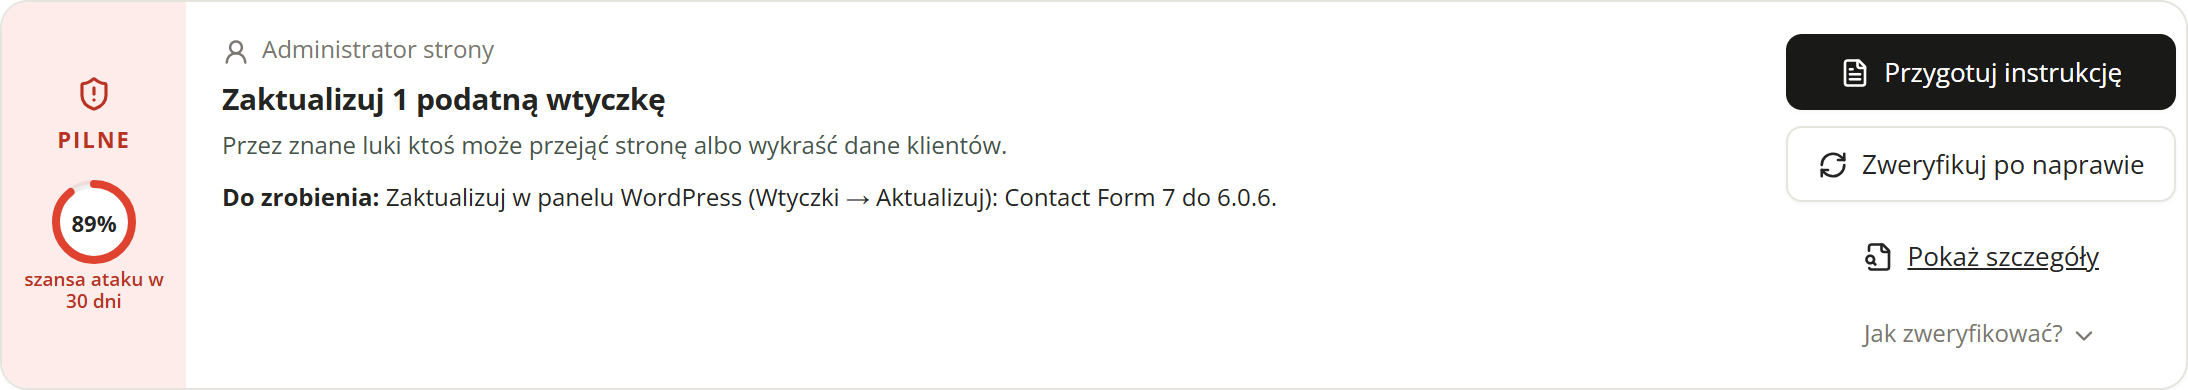
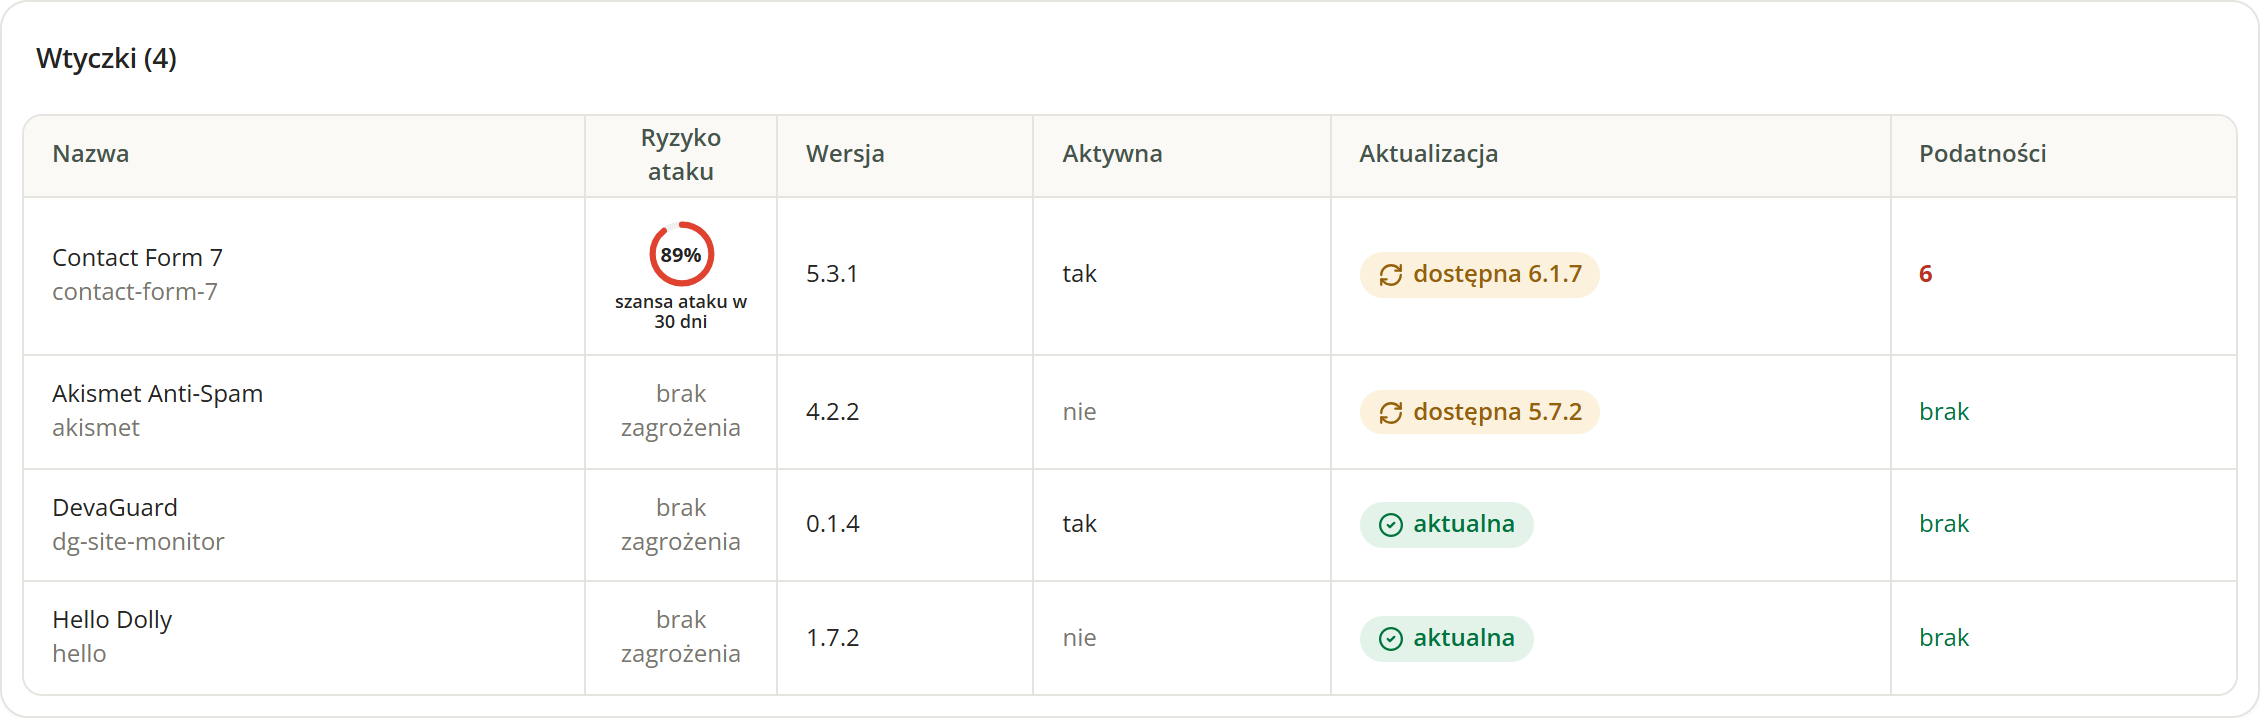
Wartość procentowa oznacza prawdopodobieństwo, że dana luka zostanie wykorzystana do ataku w ciągu 30 dni. Podatności, które były już użyte w wykrytych atakach w sieci, trafiają automatycznie na samą górę.
Co 5 minut sprawdzamy, czy strona działa. Raz na dobę szukamy znanych luk i śladów włamania, a wyniki opisujemy zwykłym językiem wraz ze wskazaniem, co dokładnie zrobić i kto powinien się tym zająć.
Załóż bezpłatne kontoWszystkie strony masz na jednym pulpicie. Widzisz tam awarie, nieaktualne wtyczki i podejrzane zmiany w plikach, a logów serwera nie musisz czytać wcale.
Pełna lista kontroliSprawdzamy co 5 minut, a przed alarmem powtarzamy próbę. Wychwycimy też stronę, która z pozoru działa, ale wyświetla błąd bazy danych lub pusty biały ekran. Pilnujemy także ważności certyfikatu SSL i terminu wygaśnięcia domeny.
Wersje WordPressa, wtyczek, motywów i serwera porównujemy codziennie z bazami znanych luk. Przy każdej luce podajemy wersję, w której ją poprawiono.
Szukamy zmienionych plików, podejrzanych przekierowań i kodu dopisanego do bazy. Zgłaszamy też każde nowe konto administratora, a mail z ostrzeżeniem dostajesz od razu.
Przy każdej pozycji znajdziesz priorytet, proste wyjaśnienie oraz instrukcję, co należy zrobić. Od razu wiesz też, czy temat powinien rozwiązać administrator strony, czy firma hostingowa.
O awarii i możliwym włamaniu piszemy od razu. Pozostałe sprawy zbieramy w raport, który przychodzi raz w tygodniu albo częściej, jeśli tak ustawisz.
Techniczne szczegóły zostają w tle. Na pierwszym planie widzisz zadania posortowane według ryzyka oraz informację, kto powinien się tym zająć.
Wartość procentowa oznacza prawdopodobieństwo, że dana luka zostanie wykorzystana do ataku w ciągu 30 dni. Podatności, które były już użyte w wykrytych atakach w sieci, trafiają automatycznie na samą górę.
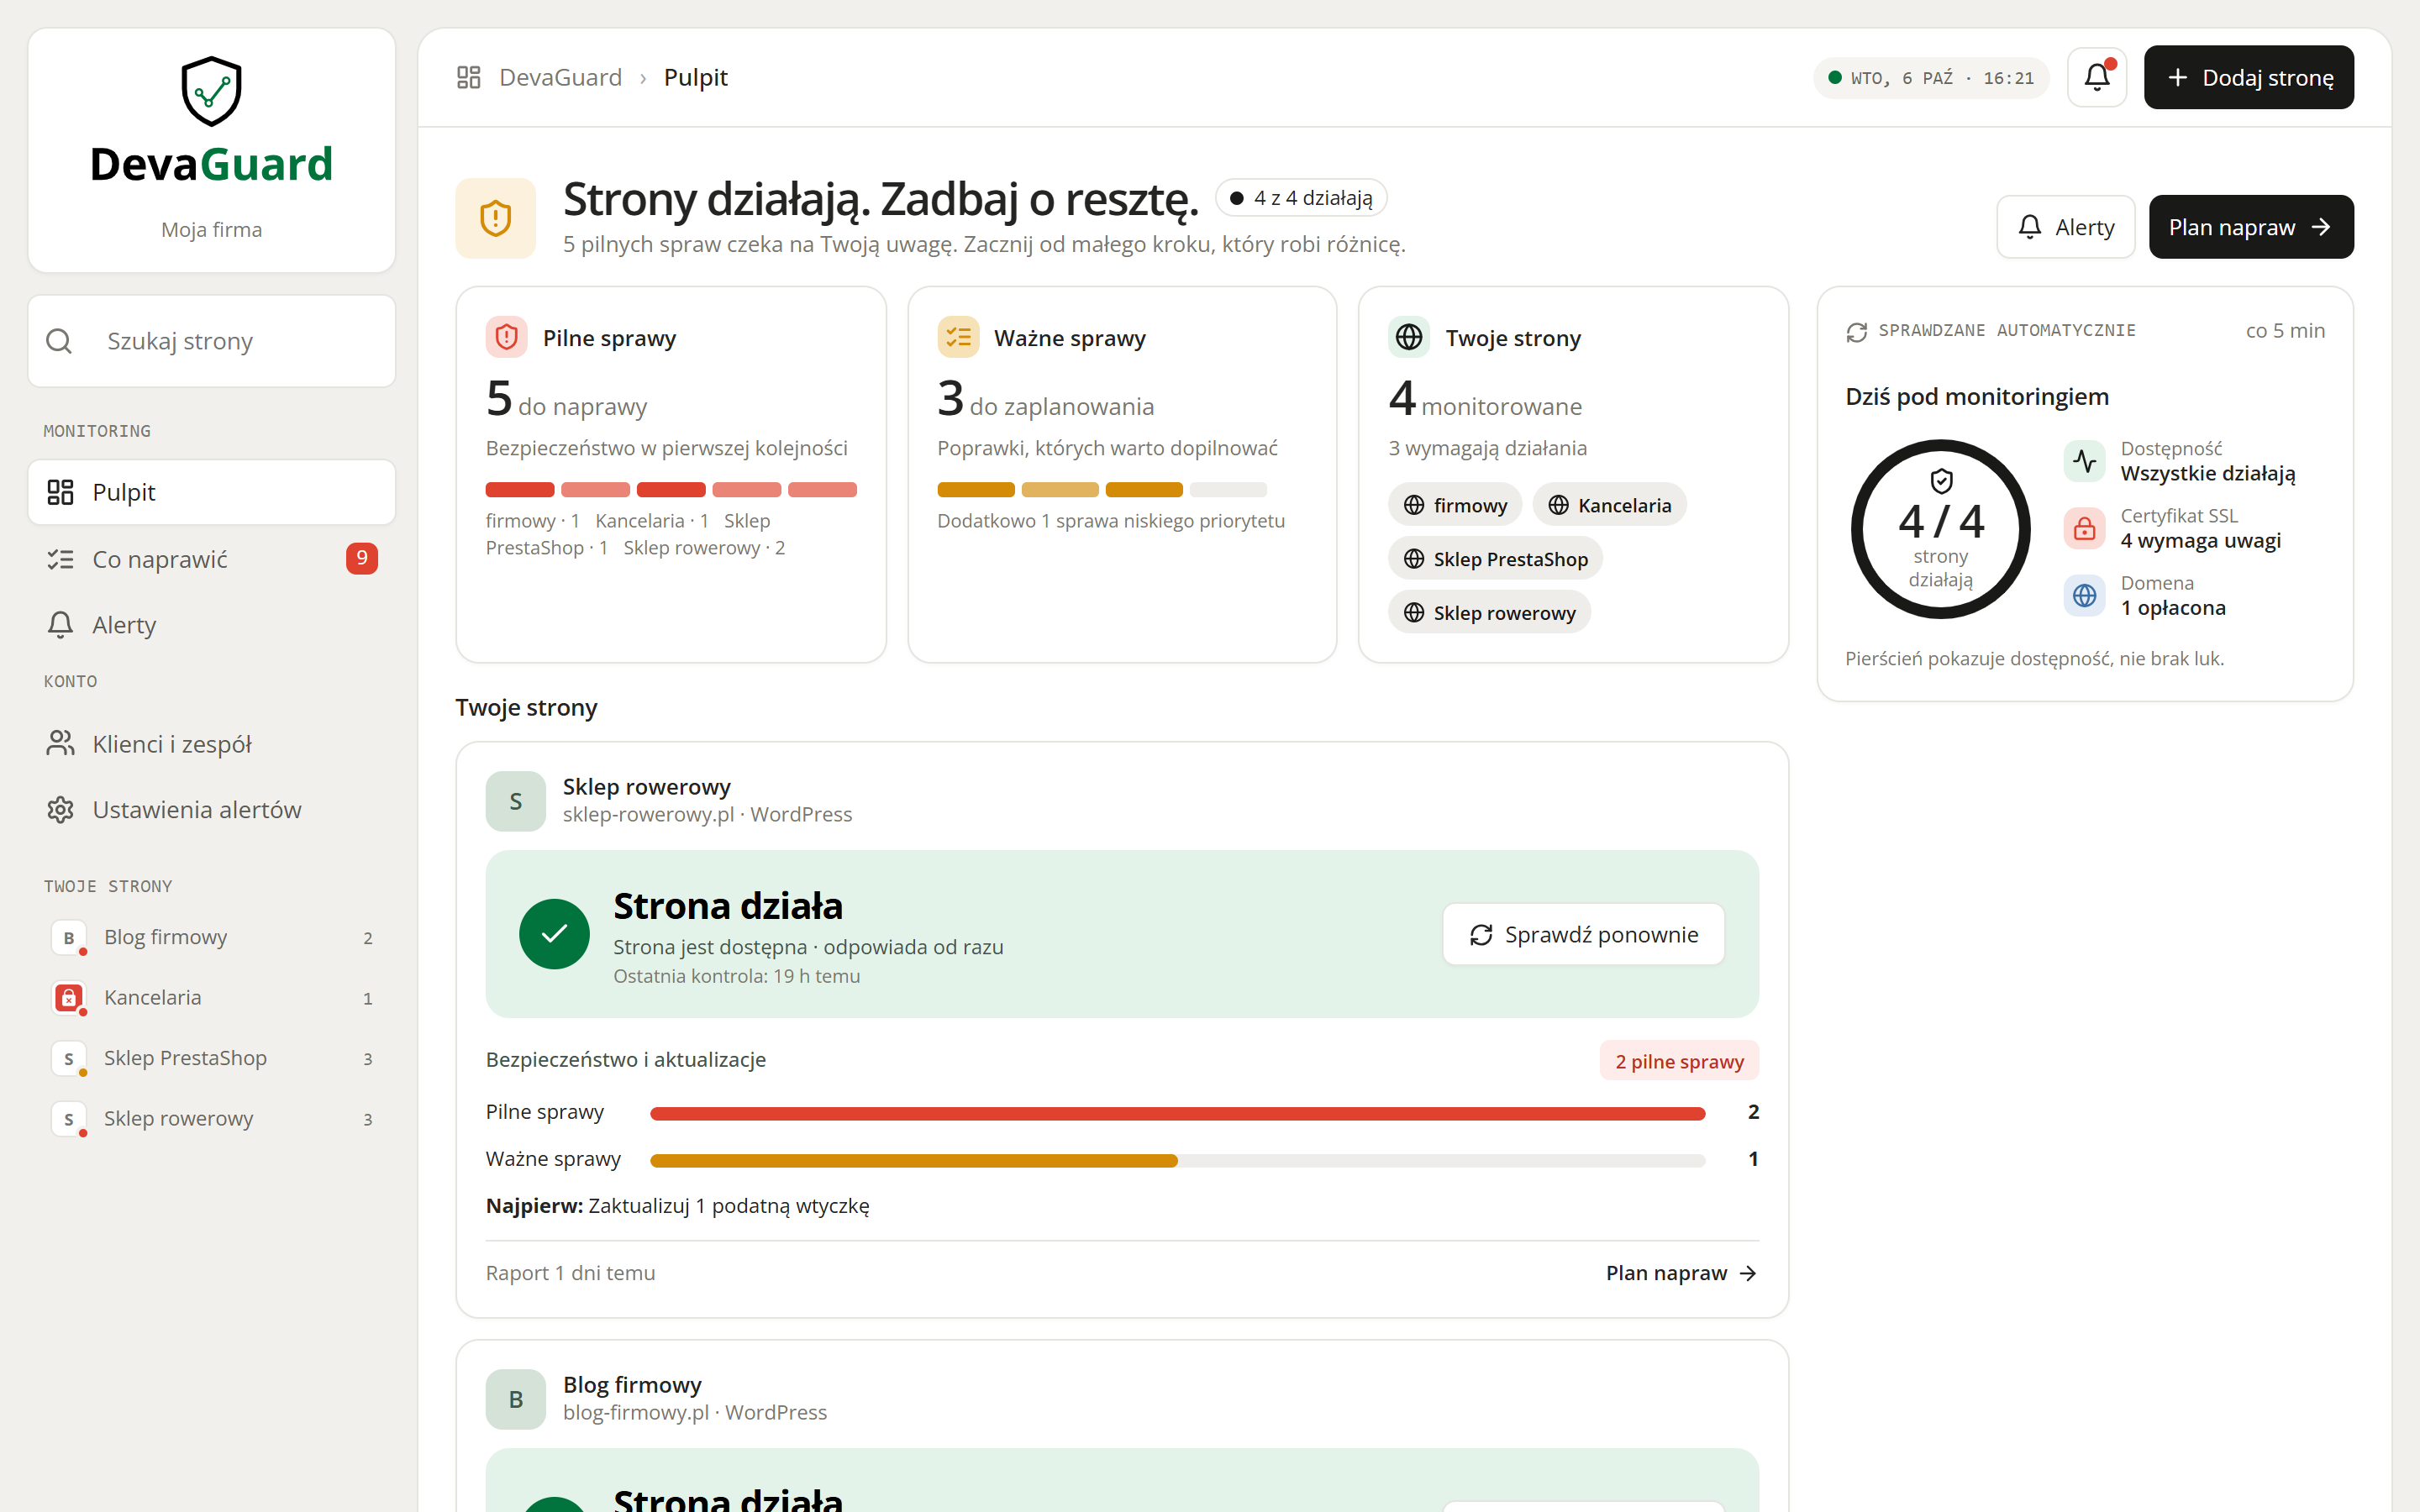
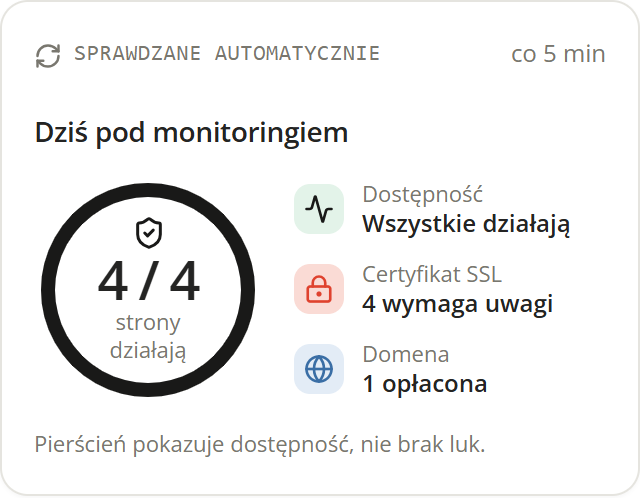
Pierścień pokazuje, ile Twoich stron w tej chwili odpowiada.
Sprawy dzielimy między administratora strony, hosting i właściciela domeny.
Awarię i włamanie zgłaszamy natychmiast. Resztę zbiera raport okresowy.
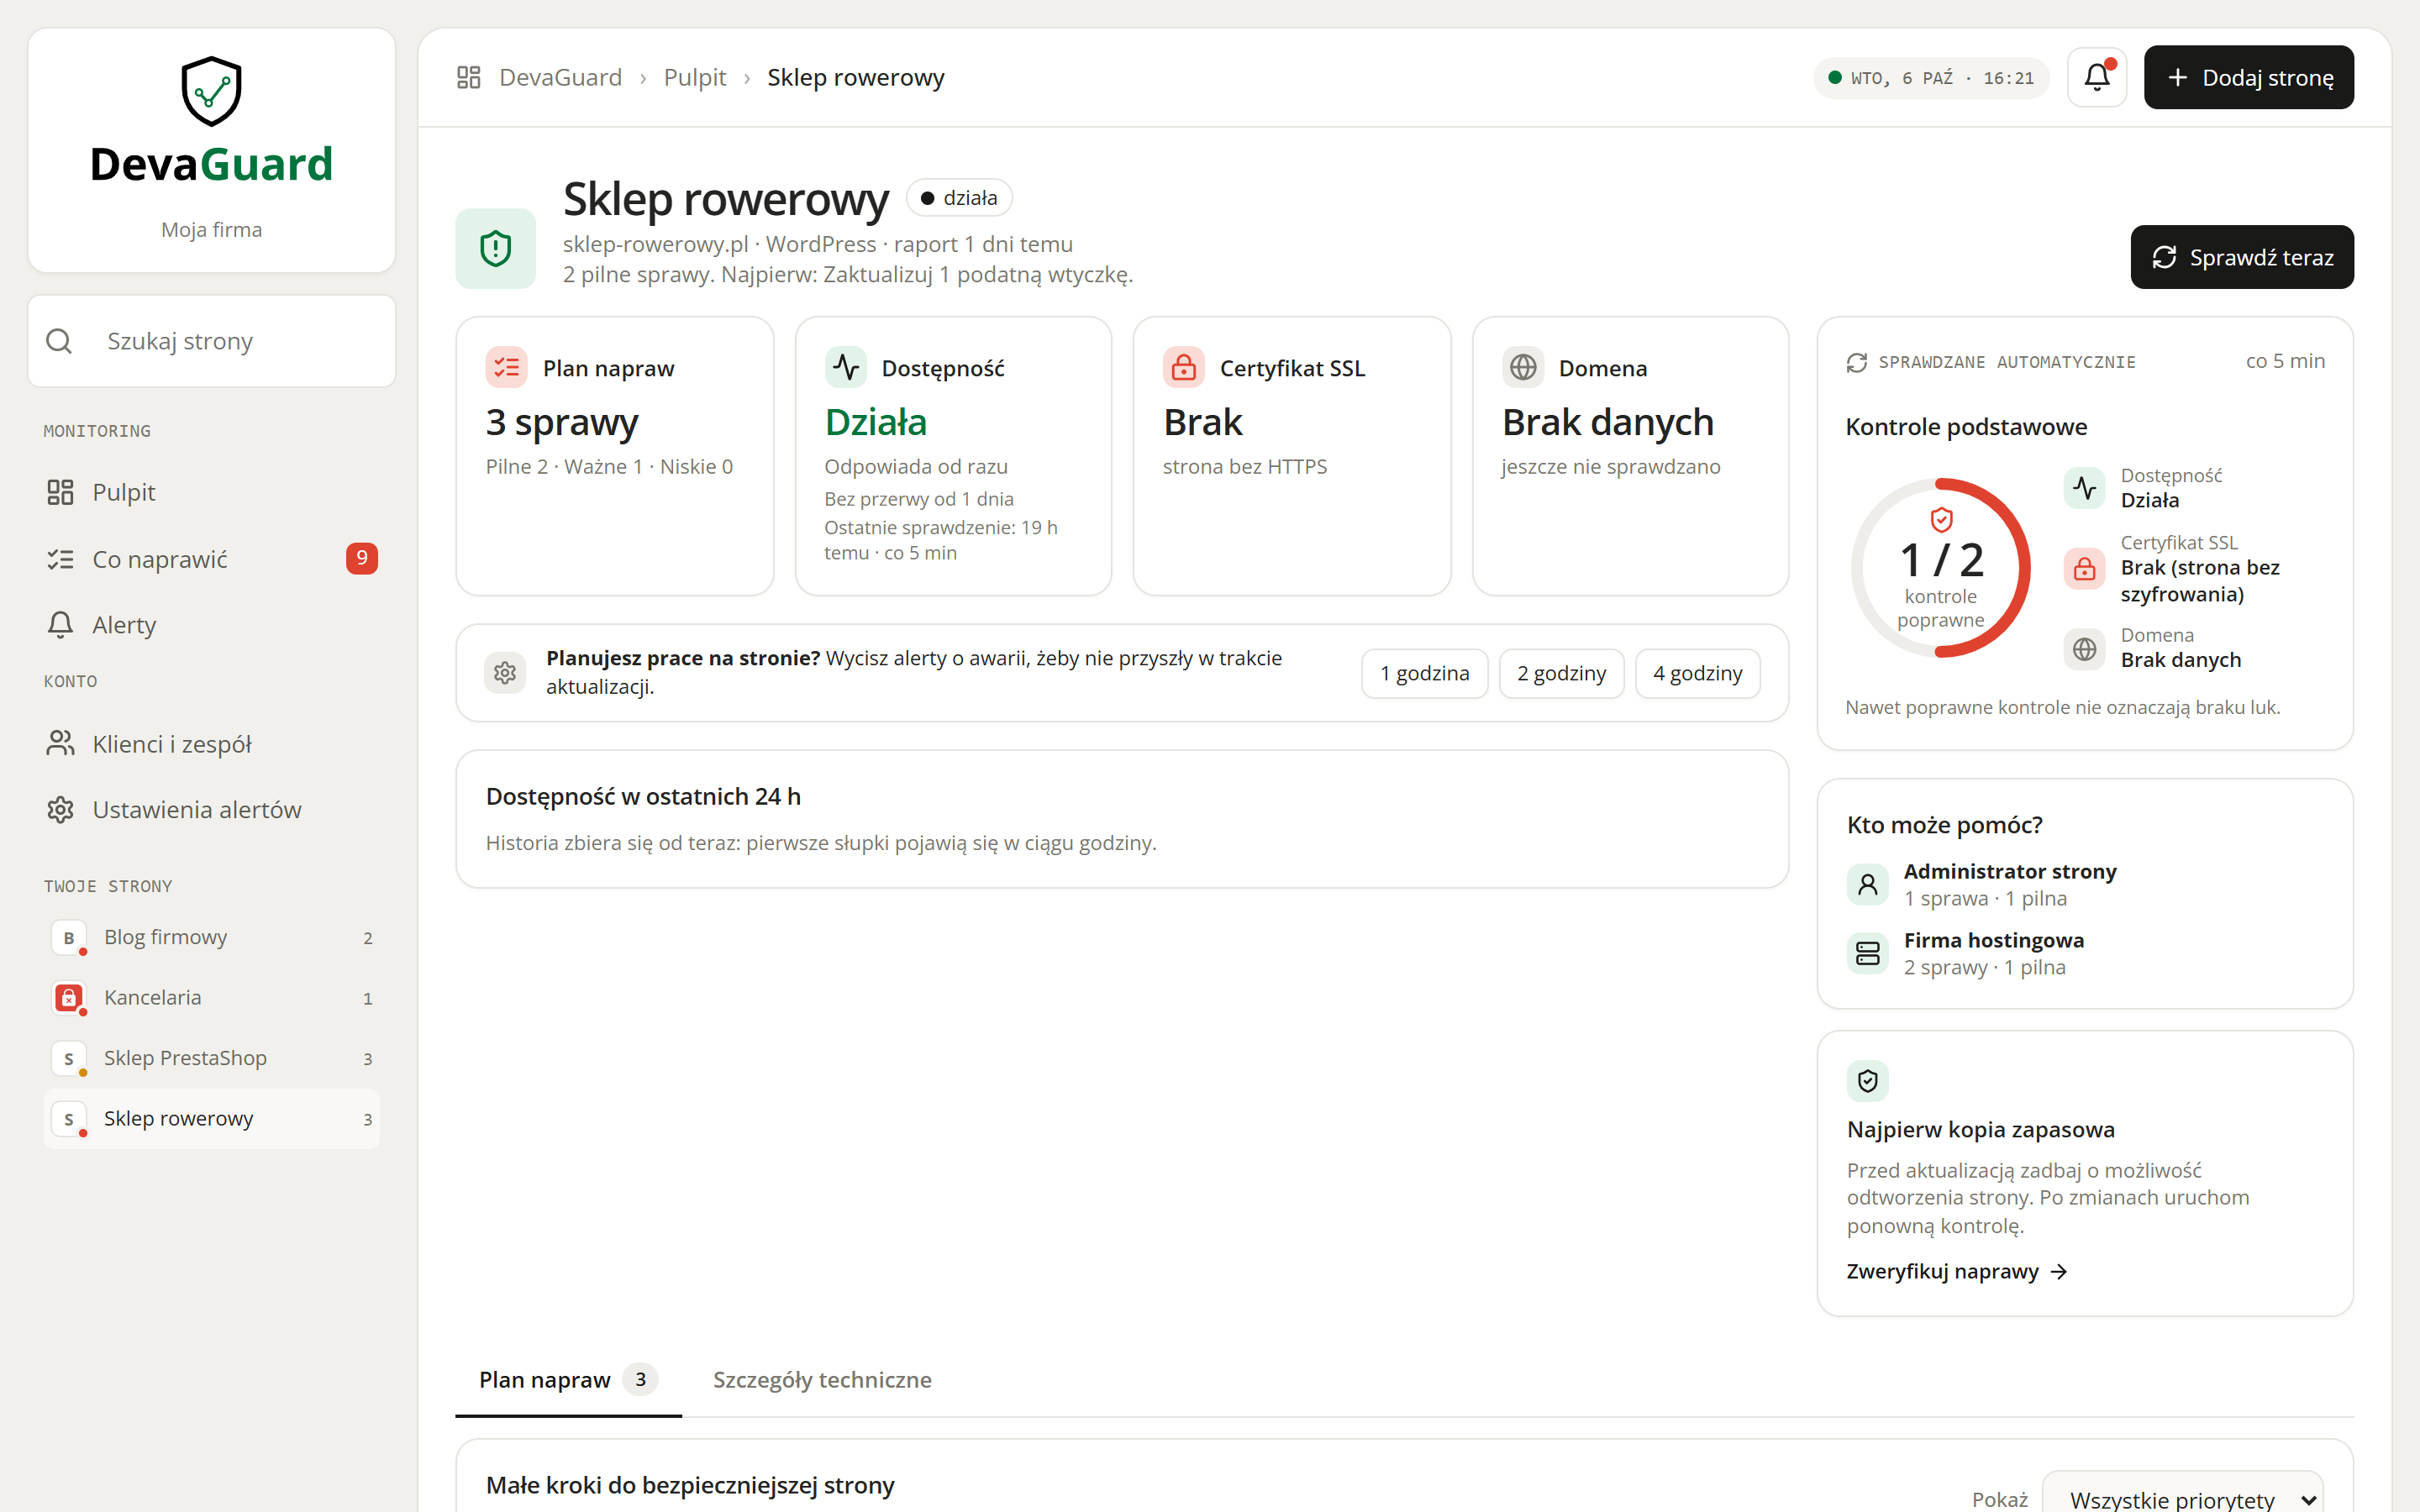
Zielony albo czerwony kafelek i przycisk, który sprawdza stronę jeszcze raz.
W osobnej zakładce są wersje, numery CVE, wyniki każdej kontroli i źródła danych. Wtyczki stoją tam w kolejności od najbardziej zagrożonej.
Instalacja zajmuje kilka minut. Dalej wszystko dzieje się automatycznie.
Zakładasz konto, dodajesz adres strony i wgrywasz wtyczkę albo plik agenta.
Wiesz, czy strona działa oraz czy certyfikat SSL i domena są w porządku.
Luki, aktualizacje i ślady włamania ułożone od najważniejszych.
Dostajesz krótki mail o stanie stron. Alerty o awariach przychodzą osobno, w chwili zdarzenia.
Ścieżka dźwiękowa w tym filmie została wygenerowana za pomocą systemu AI.
Opłata pojawia się dopiero wtedy, gdy zlecasz nam naprawę strony.
po założeniu konta
na zapytanie
Nie. Wtyczka nie obciąża strony i nie wpływa na czas jej ładowania dla klientów. Uruchamia się w tle tylko raz na dobę (oraz po aktualizacjach), wykonując lekki skan bez spowalniania serwera.
DevaGuard wyłącznie diagnozuje i monitoruje. Wskazujemy dokładnie, co należy poprawić, a jeśli potrzebujesz pomocy w naprawie, nasz zespół może się tym zająć w ramach osobnej usługi.
Nie. Żadne hasła ani dane dostępowe nie są przesyłane do DevaGuard. Plik wp-config.php pozostaje wyłącznie na Twoim hostingu. Aby chronić Twoją prywatność, loginy administratorów są przed wysłaniem zamieniane na nieodwracalny kod. DevaGuard sprawdza tylko, czy nie dodano nieautoryzowanego konta, nie znając loginów, nazwisk ani adresów e-mail. Szczegóły sprawdzisz w zakładce Twoje dane.
Dla innych systemów wgrywasz jeden plik agenta. Obsługujemy PrestaShop, Joomla, Drupal, Magento i OpenCart. Część sprawdzeń z zewnątrz działa dla każdej strony.
Tak. Wtedy DevaGuard patrzy na stronę tylko z zewnątrz: dostępność, certyfikat, ujawnione pliki, przekierowania, nagłówki i poczta domeny. Nie zobaczy tego, co widać tylko od środka, na przykład wersji wtyczek czy zmienionych plików.
Monitoring jest bezpłatny po założeniu konta. Opieka nad stroną i naprawy są płatne i wyceniamy je na zapytanie.
Usuń stronę z monitoringu lub całe konto w ustawieniach. Potem usuń wtyczkę (albo plik agenta) ze swojego serwera. Usunięcie wtyczki sprząta wszystkie jej ustawienia.
Po założeniu konta i wgraniu wtyczki plan napraw pojawi się jeszcze tego samego dnia. Pytania? devaguard@devagroup.pl
Załóż bezpłatne konto